> For the complete documentation index, see [llms.txt](https://docs.cloudeka.ai/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.cloudeka.ai/guideline-for-enterprise/panduan-untuk-enterprise/deka-flexi/deka-flexi-security/edit-security-firewall-rule.md).

# Mengedit Aturan Security Firewall

Panduan ini menjelaskan cara mengedit Aturan *Security Firewall* yang ada.

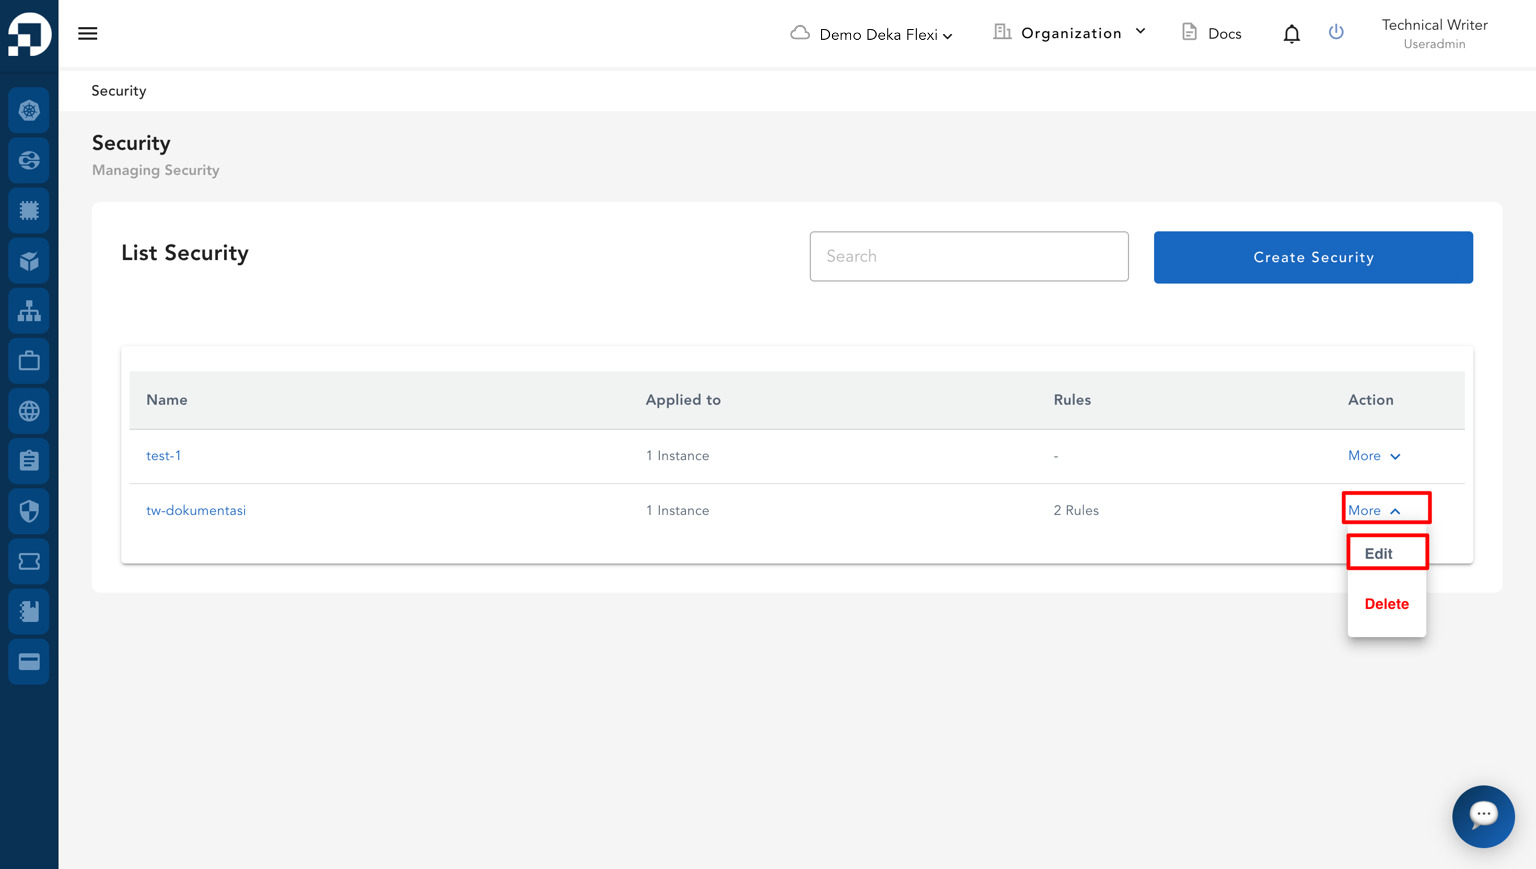
* Pada halaman ***Security***, cari konfigurasi *security* yang ingin diubah. Pada kolom ***Action***, klik ***More***, lalu pilih ***Edit***.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/editsecurityfarewallrule_01.png" alt=""><figcaption></figcaption></figure>

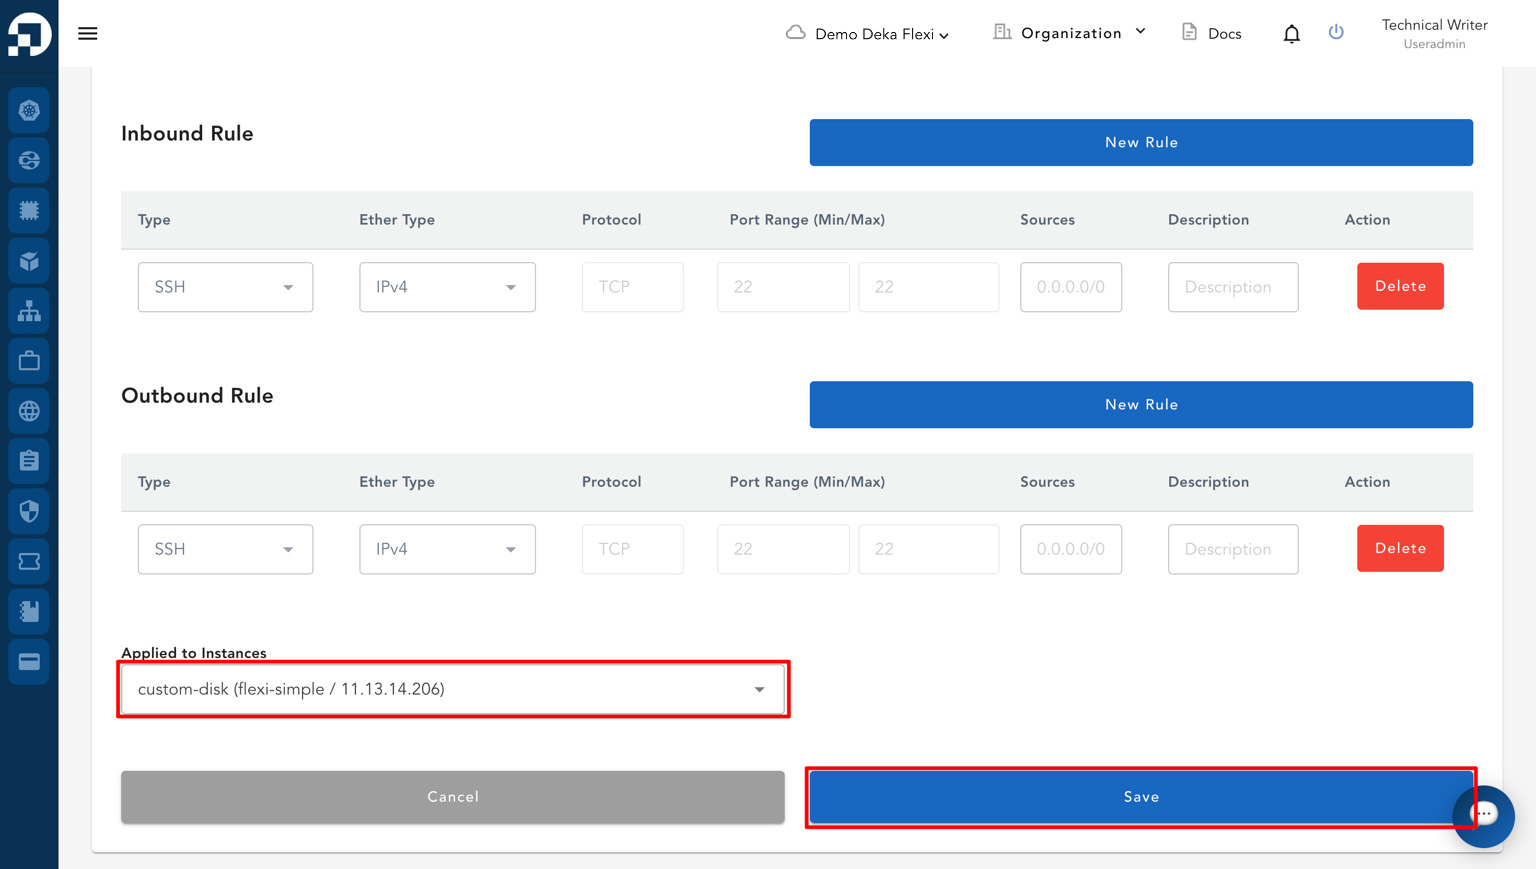
* Perbarui informasi yang diperlukan pada kolom yang tersedia, seperti ***Name***, ***Description***, ***Inbound Rule***, atau ***Outbound Rule***.

<table><thead><tr><th width="214">Kolom</th><th>Deskripsi</th></tr></thead><tbody><tr><td><em><strong>Name</strong></em></td><td>Nama aturan <em>firewall</em>.</td></tr><tr><td><em><strong>Description</strong></em></td><td>Deskripsi konfigurasi <em>security</em>.</td></tr><tr><td><em><strong>Inbound Rule</strong></em></td><td>Menentukan lalu lintas yang diizinkan masuk ke <em>instance</em>, termasuk <em>port</em> dan sumbernya.</td></tr><tr><td><em><strong>Outbound Rule</strong></em></td><td>Menentukan lalu lintas yang diizinkan keluar dari <em>instance</em>, termasuk <em>port</em> dan tujuannya.</td></tr><tr><td><em><strong>Protocol type</strong></em></td><td>Protokol yang didukung:<br>- <em>SSH</em><br>- <em>HTTP</em><br>- <em>HTTPS</em><br>- <em>Custom TCP Rule</em>: Anda dapat menyesuaikan aturan TCP dan menentukan <em>port</em> tertentu sesuai kebutuhan.<br>- <em>Custom UDP Rule</em>: Anda dapat menyesuaikan aturan UDP dan menentukan <em>port</em> tertentu sesuai kebutuhan.<br>- <em>All ICMP Rule</em></td></tr><tr><td><em><strong>Ether type</strong></em></td><td>Jenis alamat IP. Pilih IPv4 atau IPv6.</td></tr><tr><td><em><strong>Port Range</strong></em></td><td>Untuk aturan protokol TCP dan UDP kustom, Anda dapat menentukan:<br>- <strong>Satu </strong><em><strong>port</strong></em><br>- <strong>Rentang </strong><em><strong>port</strong></em> dengan memasukkan <em>port</em> awal dan akhir, misalnya 3000-4000.<br>- <strong>Semua </strong><em><strong>port</strong></em> dengan membiarkan kolom kosong.</td></tr><tr><td><em><strong>Source</strong></em></td><td>Untuk aturan <em>inbound</em>, Anda dapat membatasi sumber koneksi masuk dengan memasukkan alamat IP tunggal atau CIDR. Misalnya, masukkan CIDR 182.23.45.0/24 untuk mengizinkan lalu lintas masuk dari alamat IP antara 182.23.45.0 dan 182.23.45.255. Biarkan kolom kosong untuk mengizinkan semua sumber.</td></tr><tr><td><em><strong>Destination</strong></em></td><td>Untuk aturan <em>outbound</em>, Anda dapat membatasi tujuan koneksi keluar dengan memasukkan alamat IP tunggal atau CIDR. Biarkan kolom kosong untuk mengizinkan semua tujuan.</td></tr><tr><td><em><strong>Applied to Instances</strong></em></td><td>Pilih <em>instance</em> tempat aturan ini akan diterapkan.</td></tr></tbody></table>

* Klik tombol ***Save*** untuk menerapkan perubahan, atau klik tombol ***Cancel*** jika tidak ingin melanjutkan.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/editsecurityfarewallrule_02.png" alt=""><figcaption></figcaption></figure>

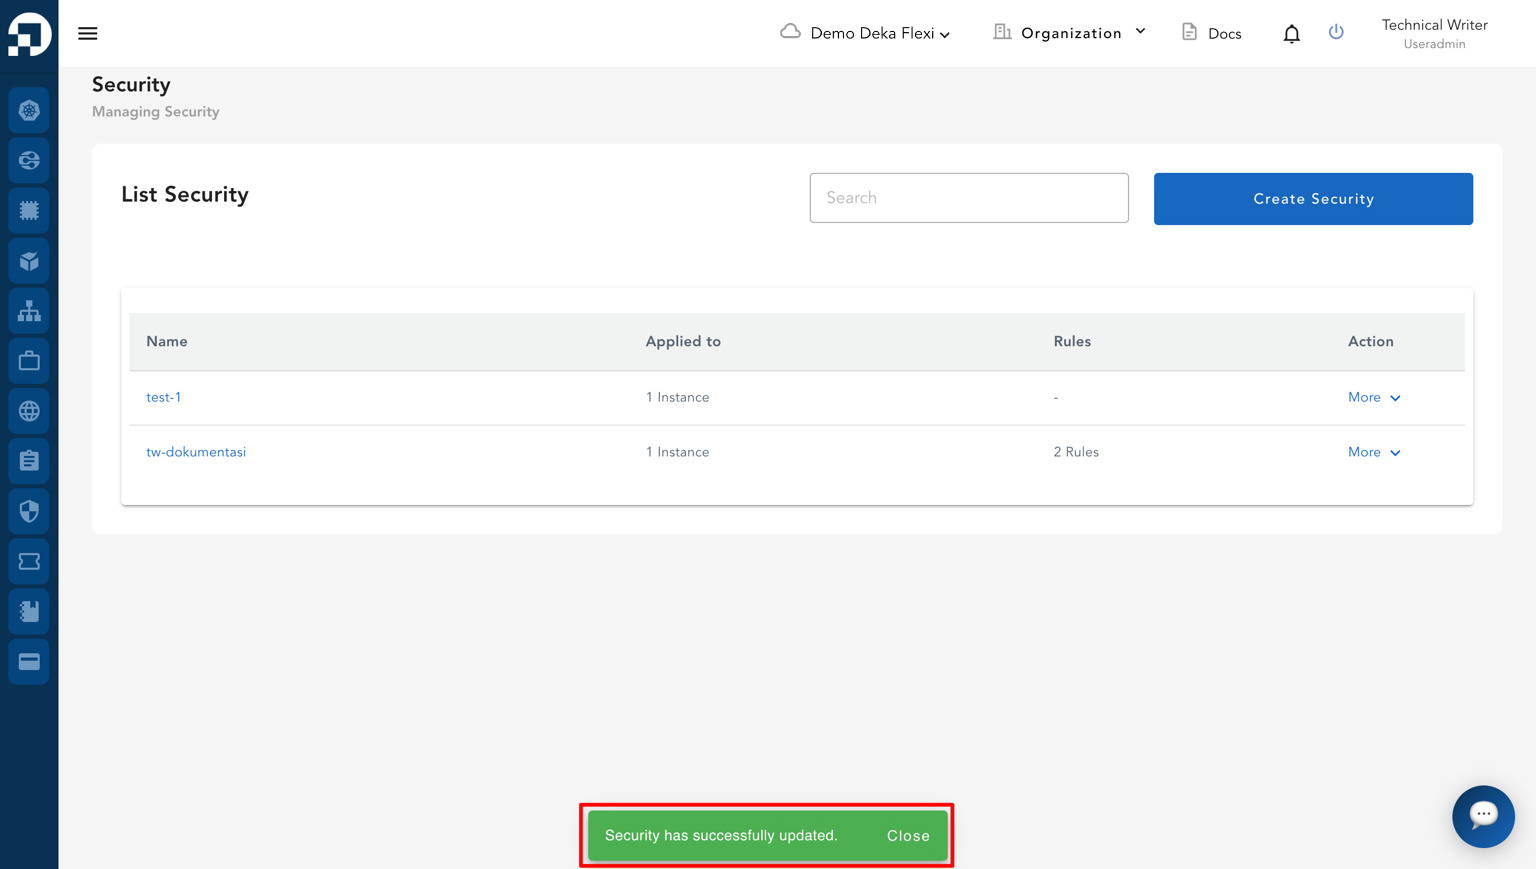
* Notifikasi dengan pesan ***"Security has successfully updated"*** akan muncul.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/editsecurityfarewallrule_03.png" alt=""><figcaption></figcaption></figure>