> For the complete documentation index, see [llms.txt](https://docs.cloudeka.ai/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.cloudeka.ai/guideline-for-enterprise/panduan-untuk-enterprise/deka-flexi/deka-vpn/ipsec-configuration/connect-ipsec.md).

# Menghubungkan IPsec

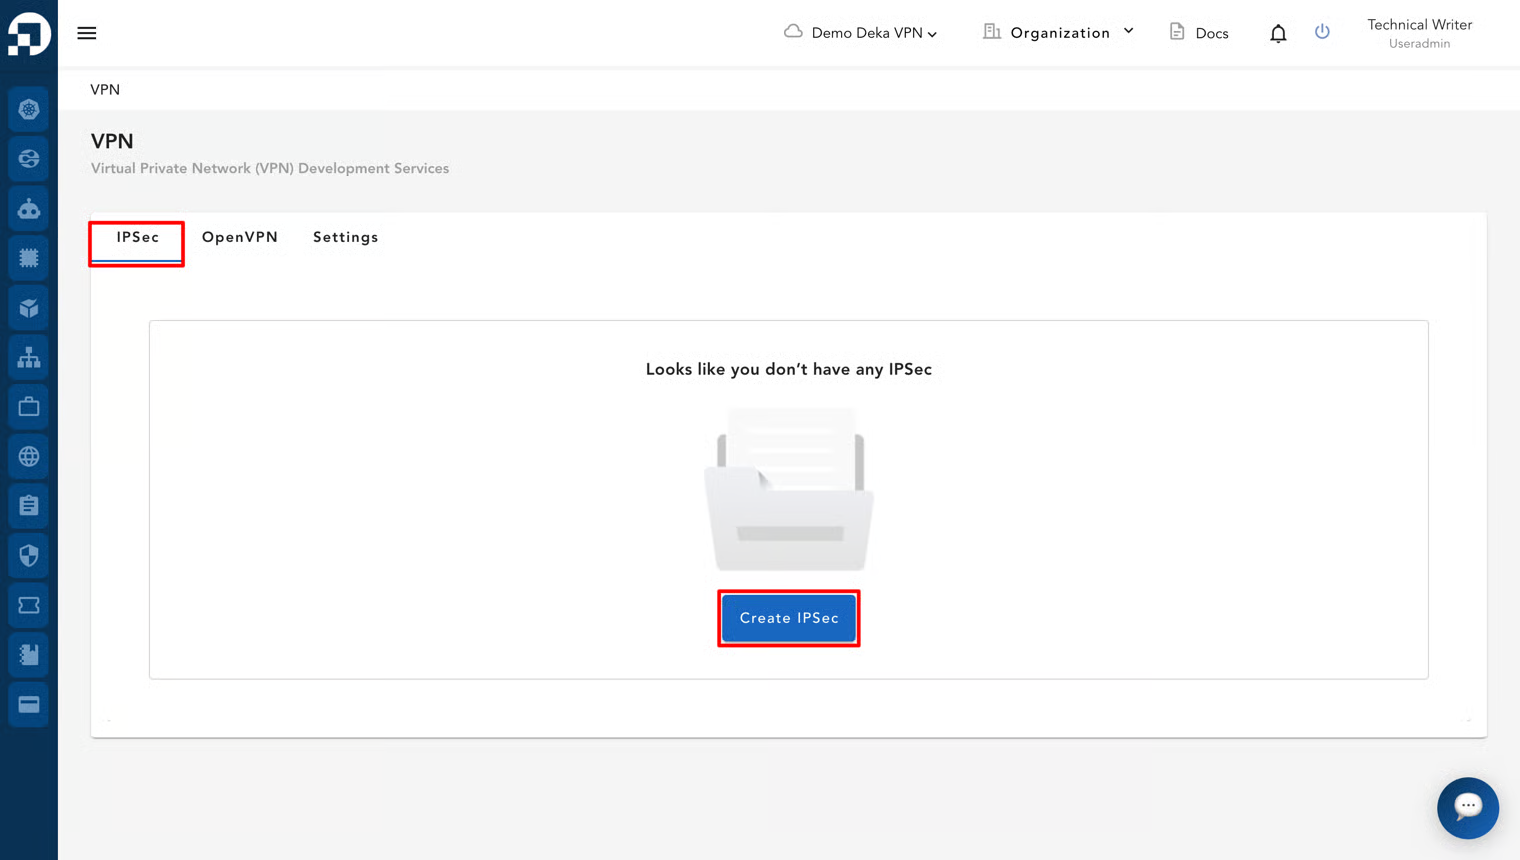
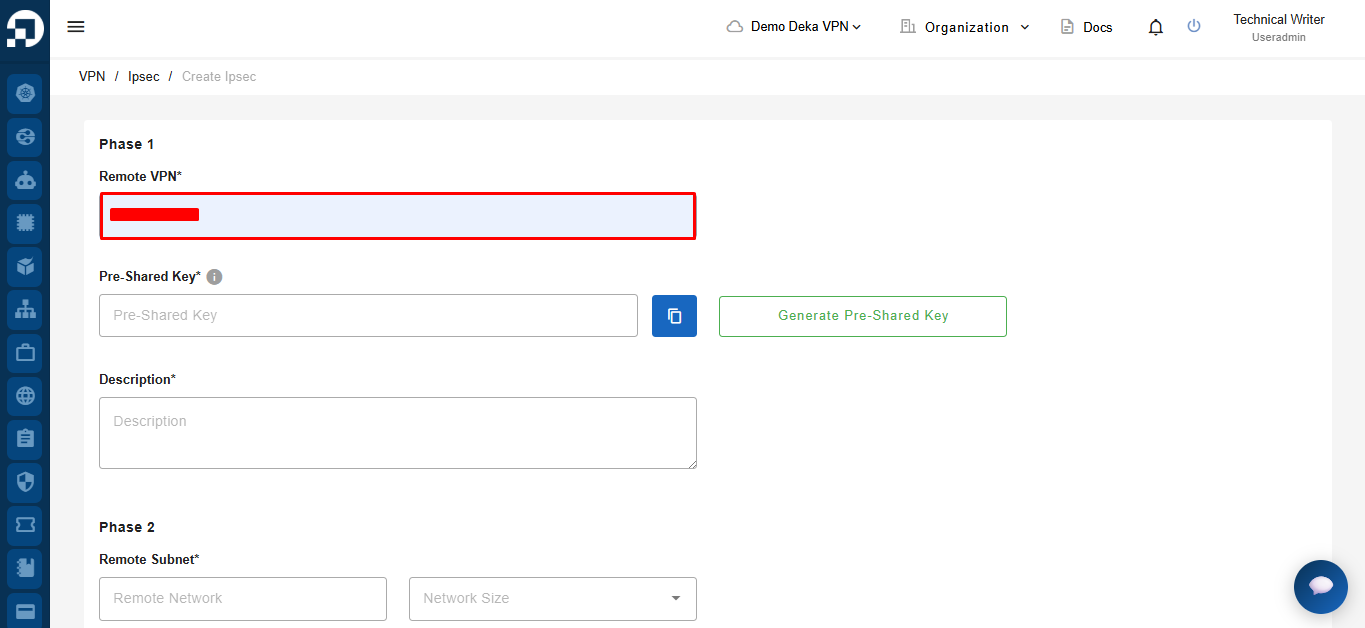
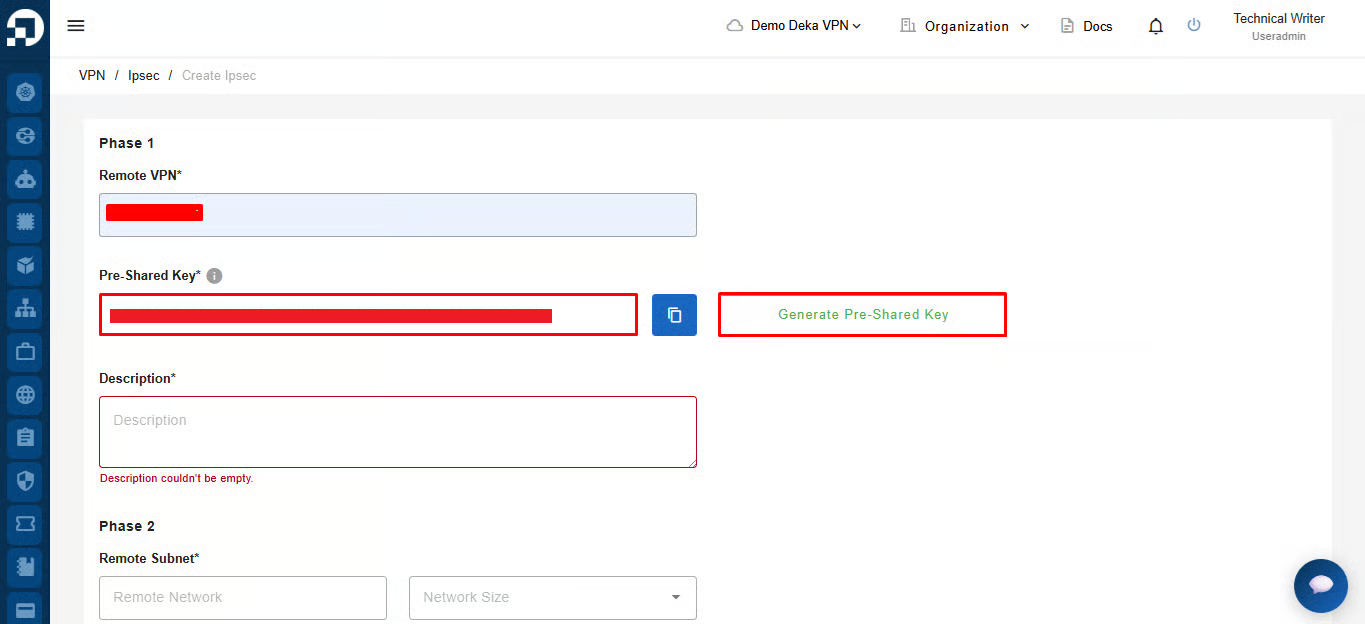
Ikuti langkah berikut untuk menghubungkan IPsec:

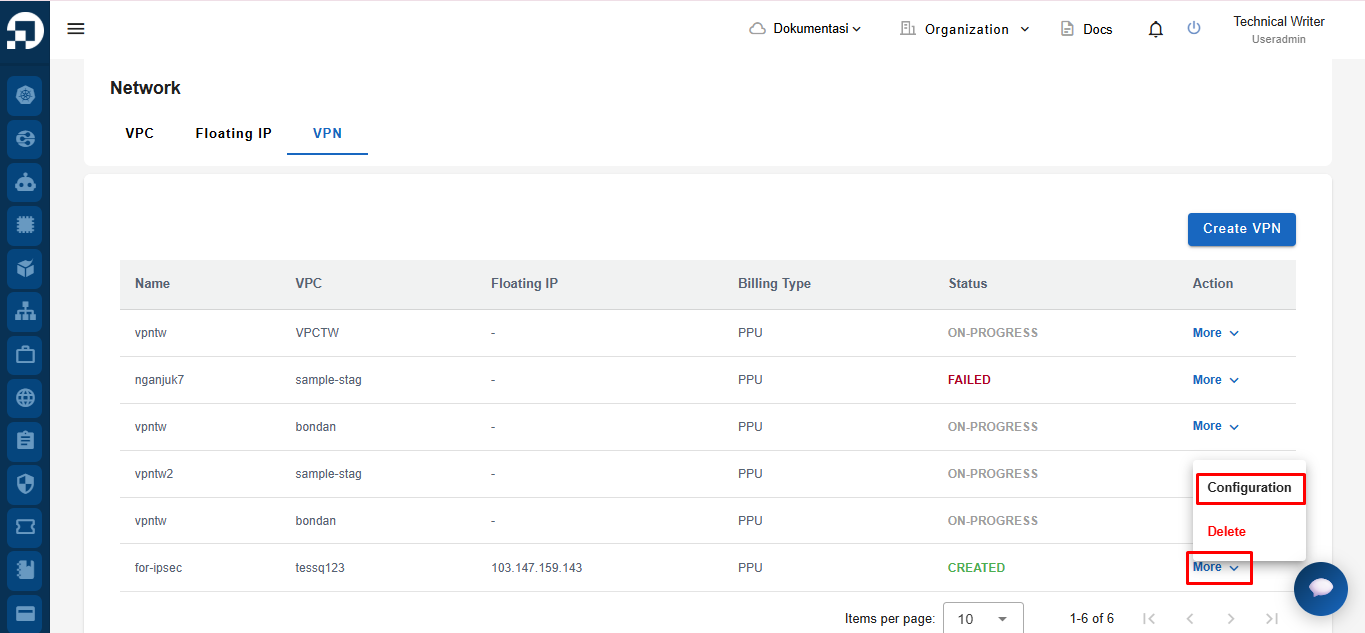
Pada halaman ***Network***, pilih tab ***VPN***. Di kolom ***More***, pilih ***Configuration***.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/createipsec_01.png" alt=""><figcaption></figcaption></figure>

Pada bagian ***IPsec Tunnels*** di halaman IPsec, klik tombol ***More***, lalu pilih ***Connect***.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/createipsec_02.png" alt=""><figcaption></figcaption></figure>

Dialog konfirmasi akan muncul. Klik ***Confirm*** untuk membuat koneksi *tunnel* IPsec.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/createipsec_03.png" alt=""><figcaption></figcaption></figure>

Notifikasi ***"IPsec connection established successfully"*** akan muncul. Tabel ***Phase 1*** dan ***Phase 2*** juga akan ditampilkan.

<figure><img src="https://putri.box.cloudeka.id/cloudeka-assets/docs.cloudeka.ai/6dekaflexi/createipsec_04.png" alt=""><figcaption></figcaption></figure>

Berikut penjelasan tabel ***Phase 1*** dan ***Phase 2*** pada IPsec.

### Menghubungkan IPsec - *Phase 1*

<table><thead><tr><th width="264">Kolom</th><th>Informasi</th></tr></thead><tbody><tr><td>Status</td><td>Menunjukkan apakah konfigurasi IPsec <em>Phase 1</em> diaktifkan atau dinonaktifkan.</td></tr><tr><td><em>Remote VPN</em></td><td>Menampilkan alamat IP publik <em>gateway VPN remote</em>.</td></tr><tr><td><em>Pre Shared Key</em></td><td>Menampilkan <em>pre-shared key</em> yang digunakan untuk mengautentikasi <em>tunnel</em> IPsec.</td></tr><tr><td><em>Connecting Status</em></td><td>Menampilkan status koneksi <em>tunnel</em> IPsec saat ini, seperti <em><strong>Connected</strong></em> atau <em><strong>Disconnected</strong></em>.</td></tr><tr><td><em>Status Deployment</em></td><td>Menunjukkan status <em>deployment</em> konfigurasi IPsec <em>Phase 1</em>, seperti <em><strong>Created</strong></em> atau <em><strong>On Progress</strong></em>.</td></tr><tr><td><em>Action</em></td><td>Menyediakan opsi untuk mengelola konfigurasi IPsec <em>Phase 1</em>.</td></tr></tbody></table>

### Menghubungkan IPsec - *Phase 2*

<table><thead><tr><th width="235">Kolom</th><th>Informasi</th></tr></thead><tbody><tr><td>ID</td><td>Identitas unik yang ditetapkan pada konfigurasi IPsec <em>Phase 2</em>.</td></tr><tr><td><em>Mode</em></td><td>Mode operasi IPsec yang digunakan untuk <em>tunnel</em>, misalnya mode <em><strong>Tunnel</strong></em>.</td></tr><tr><td><em>Protocol</em></td><td>Protokol IPsec yang digunakan untuk mengamankan lalu lintas jaringan, seperti <em><strong>ESP</strong></em>.</td></tr><tr><td>Status</td><td>Menunjukkan apakah konfigurasi IPsec <em>Phase 2</em> diaktifkan atau dinonaktifkan.</td></tr><tr><td><em>Pfs Group</em></td><td>Menampilkan grup <em>Perfect Forward Secrecy</em> (PFS) yang digunakan untuk pertukaran <em>key</em>.</td></tr><tr><td><em>Lifetime</em></td><td>Durasi dalam detik saat <em>security association</em> IPsec <em>Phase 2</em> tetap berlaku sebelum diperbarui.</td></tr><tr><td><em>Local IP Subnet</em></td><td>Menampilkan <em>subnet</em> lokal yang digunakan untuk <em>tunnel</em> IPsec.</td></tr><tr><td><em>Remote IP Subnet</em></td><td>Menampilkan <em>subnet remote</em> yang terhubung melalui <em>tunnel</em> IPsec.</td></tr><tr><td><em>Description</em></td><td>Menampilkan deskripsi yang diberikan untuk konfigurasi IPsec <em>Phase 2</em>.</td></tr><tr><td><em>Action</em></td><td>Menyediakan opsi untuk mengelola konfigurasi IPsec <em>Phase 2</em>.</td></tr></tbody></table>